البنك المركزي يطور 38 معيارا للأمن السيبراني تراعي مخاطر كل بنك
أصدر البنك المركزي النسخة الثانية من الإطار التنظيمي للأمن السيبراني للقطاع المصرفي، وتضم 38 معيارا تراعي حجم كل بنك وطبيعة نشاطه. ويشمل الإطار نماذج للتكنولوجيات الحديثة، وإرشادات للتشفير، وتجربة لمحاكاة الهجمات السيبرانية.
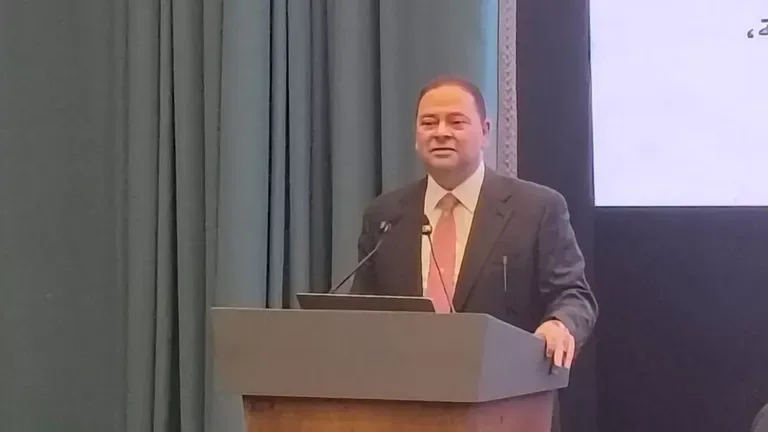
كشف شريف حازم، وكيل محافظ البنك المركزي المصري للأمن السيبراني، عن إصدار ثان من الإطار التنظيمي للأمن السيبراني للقطاع المصرفي، يضم 38 معيارا وآليات لتقييم المخاطر وفق حجم كل بنك وطبيعة نشاطه.
أبرز النقاط
- أصدر البنك المركزي النسخة الثانية من الإطار التنظيمي للأمن السيبراني للقطاع المصرفي، وتضم 38 معيارا وآليات لتقييم المخاطر بحسب حجم كل بنك وطبيعة نشاطه.
- يستهدف الإطار مواءمة متطلبات الحماية مع قدرات البنوك ومخاطرها، بدلا من فرض ضوابط واحدة على جميع المؤسسات.
- يعتزم البنك المركزي تنظيم أول تجربة محاكاة لحرب سيبرانية على مستوى الوطن العربي، لرصد نقاط الضعف ورفع جاهزية فرق أمن المعلومات.
- يتضمن الإصدار ثمانية نماذج إرشادية للتكنولوجيات الحديثة، منها الذكاء الاصطناعي والحوسبة الكمية، وإرشادات للتشفير ما بعد الكمي.
ويستهدف الإطار تطبيق متطلبات تتناسب مع قدرات المؤسسات المصرفية والمخاطر التي تواجهها، بدلا من فرض ضوابط واحدة على جميع البنوك. وأوضح حازم أن اختلاف الأحجام لا يقلل من أهمية حماية أي مؤسسة، لكنه يستدعي مواءمة التنفيذ مع المخاطر والأولويات، من دون تحميل البنوك أعباء لا تتناسب مع نشاطها.
أخبار ذات صلة
 البيت الروسي بالإسكندرية يقدم عرض «بين الثلج والرمال» للأزياء
 الدولار يتجاوز 54 جنيها للبيع في بعض البنوك بعد تراجع أيام
معايير الأمن السيبراني
تستند المعايير الجديدة إلى المعايير الدولية وأفضل الممارسات العالمية، كما أدخل البنك المركزي مفهوم «محركات المخاطر» لتوضيح المخاطر التي قد تواجه المؤسسة عند عدم تطبيق أي من الضوابط الأمنية. ويصاحب الإطار أدلة إرشادية تساعد البنوك على فهم متطلبات التنفيذ وتطبيقها عمليا.
وقال حازم، خلال مشاركته في مؤتمر بافيكس 2026، إن البنك المركزي أتاح قنوات تواصل مع البنوك للرد على استفساراتها وتقديم الدعم الفني. وأضاف أن إعداد الإطار استفاد من الاستراتيجية الوطنية للأمن السيبراني وتوجهات المجلس الأعلى للأمن السيبراني، وبالتنسيق مع وزارة الاتصالات وتكنولوجيا المعلومات والجهاز القومي لتنظيم الاتصالات.
التدريب ومحاكاة الهجمات
ويعمل البنك المركزي على الاستفادة من معايير المعهد الوطني الأمريكي للمعايير والتكنولوجيا (NIST) لتقييم كفاءات العاملين في الأمن السيبراني داخل البنوك. ويساعد ذلك على تحديد جوانب النقص في المهارات والمعرفة الفنية، تمهيدا لوضع برامج تدريب بالتعاون مع المعهد المصرفي المصري.
كما يعتزم البنك المركزي تنظيم أول تجربة محاكاة لحرب سيبرانية على مستوى الوطن العربي، لاختبار قدرة البنوك على اكتشاف الهجمات الإلكترونية والتعامل معها واحتوائها في الوقت المناسب. وأكد حازم أن الغرض من التجربة ليس معاقبة البنوك أو تصنيفها، بل رصد نقاط الضعف والفجوات الفنية والمعرفية، والعمل على معالجتها ورفع جاهزية فرق أمن المعلومات.
تأمين التكنولوجيات الحديثة
ويتضمن الإصدار ثمانية نماذج إرشادية للتكنولوجيات الحديثة، من بينها الذكاء الاصطناعي والحوسبة الكمية، وتعرض المخاطر المرتبطة بها وضوابط تأمين استخدامها. وأشار حازم إلى أن التقدم في الحوسبة الكمية قد يحد مستقبلا من فاعلية وسائل التشفير التقليدية التي تعتمد عليها البنوك لحماية بياناتها وأنظمتها.
ولهذا أدرج البنك المركزي إرشادات بشأن تقنيات التشفير ما بعد الكمي، والاستعداد لتطوير أنظمة التشفير المستخدمة في البنوك، بما يشمل البرامج وأجهزة الصراف الآلي. وشدد حازم على أن حماية القطاع المصرفي تتطلب متابعة مستمرة للتقنيات والمخاطر الناشئة والاستعداد لها قبل أن تتحول إلى تهديدات فعلية.
ماذا يعني هذا الخبر؟
يعني ذلك أن متطلبات الأمن السيبراني في البنوك ستراعي مخاطر كل مؤسسة وطبيعة نشاطها. ويستهدف الإطار حماية أنظمة البنوك وبياناتها، مع إرشادات وتدريب واختبارات للمساعدة على اكتشاف نقاط الضعف ومعالجتها.
أسئلة وأجوبة
كم معيارا يضم الإطار التنظيمي الجديد؟
يضم 38 معيارا وآليات لتقييم المخاطر وفق حجم كل بنك وطبيعة نشاطه.
ما الغرض من تجربة محاكاة الحرب السيبرانية؟
اختبار قدرة البنوك على اكتشاف الهجمات الإلكترونية والتعامل معها واحتوائها في الوقت المناسب، ورصد نقاط الضعف والفجوات الفنية والمعرفية.
ما التكنولوجيات الحديثة التي تشملها النماذج الإرشادية؟
تشمل الذكاء الاصطناعي والحوسبة الكمية، وتعرض المخاطر المرتبطة بها وضوابط تأمين استخدامها.