الرقابة المالية تسجل 1.7 مليون تحقق رقمي و862 ألف عقد رقمي
أعلنت الهيئة العامة للرقابة المالية تجاوز عمليات التحقق الرقمي مليونًا و727 ألفًا حتى نهاية أكتوبر 2026، وبلوغ العقود الرقمية نحو 862 ألف عقد، مع قواعد لحماية البيانات والحد من المخاطر السيبرانية.
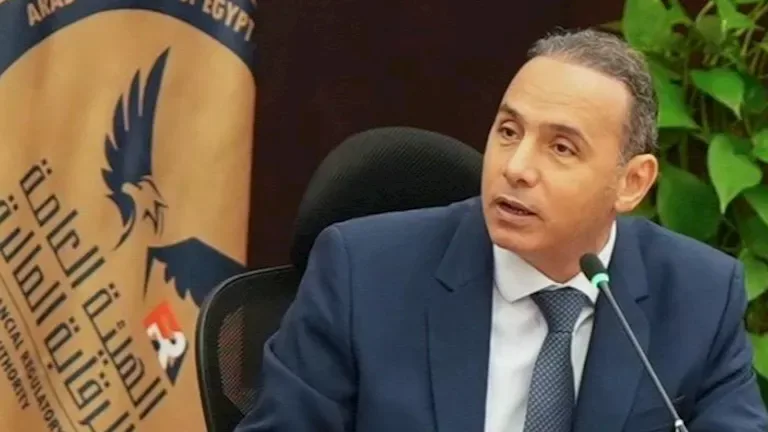
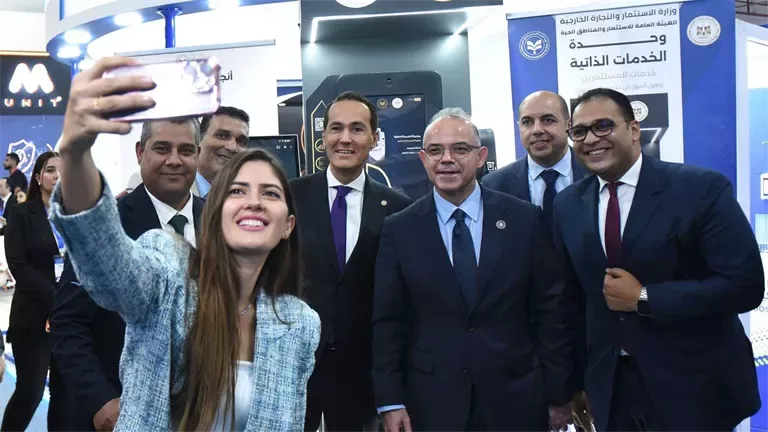
شاركت الهيئة العامة للرقابة المالية، برئاسة إسلام عزام، في الدورة الثلاثين من معرض ومؤتمر القاهرة الدولي للتكنولوجيا للشرق الأوسط وأفريقيا Cairo ICT، الذي انطلق السبت بمركز مصر للمعارض الدولية في القاهرة الجديدة. واستعرض عزام أمام مصطفى مدبولي، رئيس مجلس الوزراء، جهود الهيئة في تنظيم التحول الرقمي بالأنشطة المالية غير المصرفية.
أبرز النقاط
- تجاوزت عمليات التحقق الرقمي مليونا و727 ألف عملية حتى نهاية أكتوبر 2026، مقابل 354 ألفا بنهاية 2025.
- بلغ عدد العقود الرقمية نحو 862 ألف عقد، مقارنة ب190 ألفا بنهاية العام الماضي.
- تلزم الهيئة الشركات الخاضعة لرقابتها بحماية البيانات وإدارة المخاطر التقنية وإجراء اختبارات اختراق دورية.
- استقبل المختبر التنظيمي 67 مشروعا، وانتقل مشروعان إلى مرحلة التجربة الفعلية.
وقال عزام إن استخدام التكنولوجيا المالية شهد نموا ملحوظا خلال العام الجاري؛ إذ تجاوز عدد عمليات التحقق الرقمي مليون و727 ألف عملية حتى نهاية أكتوبر 2026، مقابل 354 ألف عملية حتى نهاية 2025. كما وصل عدد العقود الرقمية إلى نحو 862 ألف عقد، مقارنة ب190 ألف عقد بنهاية العام الماضي.
أخبار ذات صلة
 سبيكة الفضة عيار 999 تسجل 560 جنيها لوزن 5 جرامات في مصر
 أسعار الدواجن في الأقصر تسجل انخفاضا طفيفا السبت 7 نوفمبر 2026
تنظيم التكنولوجيا المالية
استعرض رئيس الهيئة القرارات التنظيمية التي أرست قواعد التعرف الإلكتروني على العملاء، وإبرام العقود الرقمية وحفظها واسترجاعها، وإنشاء السجلات الرقمية وإدارتها. وتأتي هذه القواعد استكمالا للإطار الذي وضعه قانون تنظيم وتنمية استخدام التكنولوجيا المالية في الأنشطة المالية غير المصرفية رقم 5 لسنة 2022.
وتشمل متطلبات الهيئة تطوير الشركات والجهات الخاضعة لرقابتها لبنية تكنولوجية متكاملة، وحماية البيانات وقواعد المعلومات، وإدارة المخاطر التقنية. كما تفرض إعداد سياسات لأمن المعلومات، واتخاذ إجراءات للحد من المخاطر السيبرانية، وإجراء اختبارات اختراق دورية ورفع تقارير بها، إلى جانب وثائق تأمين ضد أخطار الأمن السيبراني باعتبارها من متطلبات استمرار الترخيص.
وأوضح عزام أن هذه الضوابط تتيح تقديم الخدمات المالية رقميا بصورة آمنة وموثوقة، وتعزز الثقة في التعاملات الرقمية. وتشمل المنظومة كذلك التحقق والهوية الرقمية والعقود الرقمية وسجل التعهيد، مع تحفيز توظيف التكنولوجيا في سوق رأس المال وصناديق الاستثمار والتأمين والتمويل غير المصرفي.
نتائج المختبر التنظيمي
وأشار رئيس الهيئة إلى أن المختبر التنظيمي للتطبيقات التكنولوجية FRA Sandbox استقبل 67 مشروعا، وقدم 67 إرشادا تنظيميا. وبلغ عدد المشروعات المقبولة فيه مبدئيا 11 مشروعا، انتقل مشروعان منها إلى مرحلة التجربة الفعلية، بالتوازي مع برامج تدريبية في الأمن السيبراني والتكنولوجيا للعاملين بالأنشطة المالية غير المصرفية.
وتناول عزام المنصات الرقمية للاستثمار في وثائق صناديق الاستثمار العقاري، باعتبارها من التطبيقات التي تستخدم التكنولوجيا المالية على نطاق واسع. وأوضح أنها تحتاج إلى وسائل تأمينية متطورة تشمل العمليات بين الصندوق وإدارة المنصة والمستثمرين.
الذكاء الاصطناعي والربط الإلكتروني
وقال إسلام عزام إن الهيئة تدرس إجراءات لتوسيع استخدام الذكاء الاصطناعي في تحليل البيانات واستخلاص المؤشرات، وتطوير الرصد المبكر للمخاطر. وتشمل الخطط أيضا دراسة إنشاء منظومة مركزية لمكافحة الاحتيال وتبادل المعلومات بشأن حالاته بين القطاعات، إلى جانب رقمنة الإجراءات الإدارية.
وأضاف أن هذه الجهود ستستند إلى مشروع الربط الإلكتروني مع الشركات والجهات الخاضعة لرقابة الهيئة، بما يتيح تدفق بيانات يومية ولحظية من الأنشطة المختلفة وتحليلها بتقنيات الذكاء الاصطناعي. ومن المقرر إتاحة جانب من نتائج التحليلات للسوق لمساندة الشركات في قراراتها وتطوير منتجات تأمينية وتمويلية تتناسب مع احتياجات العملاء.
ماذا يعني هذا الخبر؟
تتيح القواعد تقديم الخدمات المالية غير المصرفية رقميًا بصورة آمنة وموثوقة، بما يسهل إجراء التعاملات الرقمية على العملاء. وتفرض في المقابل متطلبات لحماية البيانات والحد من المخاطر السيبرانية.
أسئلة وأجوبة
كم بلغ عدد عمليات التحقق الرقمي؟
تجاوز عددها مليونًا و727 ألف عملية حتى نهاية أكتوبر 2026.
كم بلغ عدد العقود الرقمية؟
وصل عددها إلى نحو 862 ألف عقد.
ما أبرز متطلبات الهيئة للأمن السيبراني؟
تشمل إعداد سياسات لأمن المعلومات، واتخاذ إجراءات للحد من المخاطر السيبرانية، وإجراء اختبارات اختراق دورية ورفع تقارير بها.